生成AIを業務に取り入れる会社は、もはや珍しくありません。議事録の要約、提案書の下書き、問い合わせ対応、コードの生成。気がつけば、社内のあちこちでAIが動いています。
ところが、取引先や顧客から次のように聞かれたとき、すぐに答えられるでしょうか。
- 社内で、どの部署が、どのAIを、何の目的で使っていますか?
- 機密情報や個人情報をAIに入力しないための仕組みはありますか?
- AIが誤った回答を出したとき、誰が気づき、誰が責任を持ちますか?
これらに答えられない状態が、「AIを使っている会社」です。答えられる状態をつくり、それを第三者にも示せる会社が「AIを管理できる会社」です。その差を埋めるための枠組みが、本記事で紹介するAIマネジメントシステム(AIMS)です。
AIマネジメントシステム(AIMS)とは
AIマネジメントシステム(AIMS: AI Management System)とは、組織がAIをどう使い、どう開発し、どう管理するかを「方針・体制・手順・評価・改善」のサイクルで回すための仕組みです。その国際規格が ISO/IEC 42001 です。
押さえておきたいポイントは次の4つです。
- 世界初のAIマネジメントシステム規格:2023年12月18日に発行されました(PwC Japan)。
- 組織全体の仕組みを対象にする:個別のAIシステムを審査するルールではなく、AIの開発・運用・評価・改善を組織として一貫して管理するための規格です(PwC Japan)。
- 認証が取れる:認定を受けた認証機関が2段階の審査で適合性を評価し、認証書を発行します。取得後は定期的なサーベイランス審査で維持します(DQS)。
- 日本語版のJISもある:2025年8月20日に JIS Q 42001:2025 として、ISO/IEC 42001と一致した内容で制定されました(日本規格協会)。
もう一つ大事なのは、規格が想定する「AIに関わる組織」の幅広さです。自社でAIを開発する会社だけでなく、AIを組み込んだサービスを提供する会社、そしてAIを業務で利用するだけの会社も対象になります。規格は、こうしたAIライフサイクル上の自社の役割を踏まえて適用範囲を決めるよう求めています(LRQA 概要ガイド)。つまり「うちはAIを作っていないから関係ない」とは言えないのです。

なぜ「今」なのか:規制・ガイドライン・取引先の3つの圧力
AIガバナンスは「いつかやること」から「今問われること」に変わりました。理由は大きく3つあります。
1. 国内のルールが出そろってきた
日本では2025年に「AI推進法」(人工知能関連技術の研究開発及び活用の推進に関する法律)が成立し、2025年9月1日に全面施行されました。これに基づく人工知能基本計画は2025年12月に初めて閣議決定され、2026年7月14日には第Ⅱ期の計画が閣議決定されています(Hakky Handbook)。
AI推進法そのものに罰則はありません。実務の拠り所になるのは、総務省・経済産業省の「AI事業者ガイドライン」です。2026年3月31日に公表された第1.2版では、AIエージェントやフィジカルAIが新たに定義され、自律的なAI活用を前提に人間の判断の関与や責任主体の整理が進みました(KPMG)。ガイドラインは法的拘束力のないソフトローですが、個人情報保護法や著作権法などの既存法令はAI利用にもそのまま適用されます(ISSOH)。

2. 海外、特にEUの規制が具体化している
EUのAI法(AI Act)は段階的に適用が進んでいます。2026年6月には「デジタル・オムニバス」によって高リスクAIの適用時期が延期されましたが、義務の中身が軽くなったわけではありません(Secure Privacy)。
| 時期 | EU AI法の主な適用内容 |
|---|---|
| 2025年2月2日 | 禁止AI(ソーシャルスコアリング等)の適用開始 |
| 2025年8月2日 | 汎用AI(GPAI)モデルの義務の適用開始 |
| 2026年8月2日 | 透明性義務(チャットボットである旨の表示、生成コンテンツの表示)の適用開始 |
| 2027年12月2日 | 採用・与信などの高リスクAI(附属書III)の義務適用(延期後) |
| 2028年8月2日 | 医療機器などの製品に組み込まれた高リスクAI(附属書I)の義務適用(延期後) |
出典:Secure Privacy。延期はEU理事会が2026年6月29日に最終承認したもので、効力は官報掲載後に生じます。
EUに製品やサービスを提供していない会社でも、無関係ではありません。ISO/IEC 42001はEU AI法などの政策議論でも参照されており(DQS)、海外の取引先がこうした枠組みを物差しにするケースが増えています。
3. 取引先が「証拠」を求め始めている
最も身近な圧力は、取引先からの要請です。AIを使った製品やサービスを提供する組織は、顧客や調達先から文書化されたAIガバナンスを示すよう求められる場面が増えています(DQS)。セキュリティチェックシートに「生成AIの利用方針」や「AIのリスク評価」の項目が加わるのは、もはや珍しくありません。
「ちゃんとやっています」と口頭で説明するだけでは足りない時代です。仕組みとして運用し、記録で示せることが求められています。

ISO/IEC 42001の中身:「本文」と「附属書A」の二段構え
ISO/IEC 42001は、マネジメントシステムの骨格を定める\*\本文(箇条4〜10)と、AI特有のリスクに対する具体策を並べた附属書A(管理策)\\*の二段構えになっています(日本規格協会 JIS案作成経過資料)。
本文:PDCAで回す仕組み
本文はISO 9001やISO/IEC 27001と共通の「調和構造(HS)」に沿っています。
- 組織の状況(箇条4):自社がAIの開発者・提供者・利用者のどの立場か、法規制や利害関係者の期待は何かを把握し、適用範囲を決める
- リーダーシップ(箇条5):経営層がAI方針を定め、責任と権限を割り当てる
- 計画(箇条6):AIリスクアセスメントとAIシステム影響評価を行い、対応計画と目標を立てる
- 支援(箇条7):人材の力量、教育、文書化、コミュニケーションを整える
- 運用(箇条8):計画したリスク対応や影響評価を実際の業務で実行する
- パフォーマンス評価(箇条9):監視・測定、内部監査、マネジメントレビューで効き目を確かめる
- 改善(箇条10):不適合を是正し、仕組みそのものを継続的に良くする
ここで特徴的なのが、2種類の評価です。AIリスクアセスメントは組織にとってのリスクを、\*\AIシステム影響評価(インパクトアセスメント)\\*はAIが個人や社会に及ぼす影響を扱います。影響評価の具体的な進め方は、2026年8月20日に発行されたJIS Q 42005(ISO/IEC 42005一致)が手引きとして使えます(innovaTopia)。

附属書A:AI特有の38の管理策
附属書Aには38の管理策があり、A.2〜A.10の9つの領域に分かれています。解説記事によっては「10分野」と数えるものもありますが、管理策の総数は38で共通です(Uravation)。
| 領域 | ねらい(要約) |
|---|---|
| A.2 AIに関する方針 | AI活用の基本方針を定め、定期的に見直す |
| A.3 内部組織 | AIに関する役割・責任と、懸念を報告するルートを決める |
| A.4 AIシステムのための資源 | 人材・データ・ツール・計算資源を把握し確保する |
| A.5 AIシステムの影響評価 | AIが人や社会に与える影響を評価し、記録する |
| A.6 AIシステムのライフサイクル | 企画・開発・検証・運用・廃棄の各段階を管理する |
| A.7 AIシステムのためのデータ | データの出所・品質・偏りを管理する |
| A.8 利害関係者への情報提供 | AIを使っていること、その限界、事故時の連絡などを伝える |
| A.9 AIシステムの利用 | AIを責任ある形で使うための手順と目的を定める |
| A.10 第三者・顧客との関係 | 外部ベンダーのAIや委託先・顧客との責任分担を管理する |
すべてを機械的に実施する必要はありません。自社の状況に照らして各管理策を「適用する/しない」と判断し、その理由を\*\適用宣言書(SoA)\\*にまとめます。たとえばAIを外部に提供していない会社なら、利用者向け情報提供の負担は軽くできます(Uravation)。

ISMS(ISO/IEC 27001)を持つ会社は有利、ただし「別物」
すでにISMSやQMSの認証を持つ会社は、AIMSの土台をかなり持っています。ISO/IEC 42001は他のISOマネジメントシステム規格と同じ調和構造をとっているため、ISO 9001・ISO/IEC 27001・ISO 14001との統合運用がしやすく設計されています(DQS)。
実際、国内で早期に認証を取得したナレッジクリエーションテクノロジー社は、ISMSとの親和性が高く、社内に蓄積したISMSのノウハウを土台に差分を読み解いて対応できたと語っています(DQS 事例)。
とはいえ、「ISMSがあるからAIも大丈夫」とは言えません。ISMSが守るのは情報の機密性・完全性・可用性です。AIMSはそれに加えて、次のようなAI特有の論点を扱います。
| 観点 | ISMS(ISO/IEC 27001) | AIMS(ISO/IEC 42001) |
|---|---|---|
| 主な守る対象 | 情報資産 | AIが関わる意思決定と、その影響を受ける人・社会 |
| 典型的なリスク | 漏えい、改ざん、停止 | 誤った出力、偏り、説明できない判断、過度の自動化 |
| 特有の評価 | 情報セキュリティリスク評価 | AIリスクアセスメント+AIシステム影響評価 |
| データの見方 | 守るべき資産 | 品質・出所・偏りが結果を左右する材料 |
統合のコツは、文書や会議体を二重に作らないことです。方針・内部監査・マネジメントレビューはISMSと一本化し、AI特有の評価と管理策だけを追加する。この考え方で進めれば負担を抑えられます。ISMS取得済みなら認証まで6〜9か月、ゼロからなら12〜15か月が目安とされ、統合審査で費用を2〜3割抑えられるという試算もあります(Uravation)。

導入の7ステップ:棚卸しから認証まで
認証を目指すかどうかにかかわらず、最初の一歩は同じです。「社内でAIがどう使われているか」を見えるようにすることから始めます。
- AI利用の棚卸し:部署ごとに、使っているAIツール、用途、入力するデータの種類を一覧にする。無断で使われている「シャドーAI」もここで洗い出す
- 自社の立場と範囲を決める:開発者・提供者・利用者のどれに当たるかを整理し、まずどの部門・どのサービスを対象にするかを絞る
- AI方針と体制をつくる:経営層がAI方針を承認し、責任者と相談窓口を決める。既存の情報セキュリティ委員会に役割を足す形でもよい
- リスクと影響を評価する:AIリスクアセスメントとAIシステム影響評価を行い、対策の優先順位を決める
- 管理策を選んで文書化する:附属書Aの38の管理策から必要なものを選び、適用宣言書(SoA)と利用ルールにまとめる
- 運用して記録を残す:教育、利用申請、ログ確認、インシデント報告を実際に回す。審査では一定期間の運用記録が求められる
- 内部監査・見直し、そして外部審査へ:内部監査とマネジメントレビューで改善し、必要なら認証機関の2段階審査を受ける
費用の目安は企業規模とコンサルタントへの依頼範囲で大きく変わり、初期費用で250万〜700万円超、取得後も年間40万〜100万円程度の維持費がかかるとの試算があります(Uravation)。取引先から明確に求められていない段階なら、まずは認証を目標にせず、附属書Aを「チェックリスト」として使って社内ルールを整えるだけでも十分に価値があります。

国内の認証制度は動き出したばかり
日本のAIMS認証制度は2025年7月に始まり、2026年に入って本格的に回り始めました。国内の認定機関である情報マネジメントシステム認定センター(ISMS-AC)の公表ベースで、2026年8月5日時点の認証登録は11件です(innovaTopia)。
| 時期 | 出来事 |
|---|---|
| 2026年8月20日 | JIS Q 42005(AIシステム影響評価)とJIS Q 42006(認証機関への要求事項)が発行 |
| 2026年8月5日 | ISMS-AC公表の国内AIMS認証登録が11件に |
| 2026年6月21日 | ISMS-ACがAPAC AIMS MRA(相互承認)の署名認定機関として承認。インド、シンガポールに続き3機関目 |
| 2026年1月14日 | ISMS-ACがSGSジャパンとテュフ ラインランド ジャパンをAIMS認証機関として初めて認定 |
| 2025年8月20日 | JIS Q 42001:2025が制定 |
| 2025年7月8日 | ISMS-ACがAIMS認証を対象とした認定を開始 |
| 2023年12月18日 | ISO/IEC 42001が発行 |
出典:innovaTopia、日本規格協会、PwC Japan。
件数で見ればまだ黎明期です。ただし、これは「先行者が目立てる時期」とも言えます。今のうちに仕組みを整えておけば、取引先から問われたときに「すでに運用しています」と答えられる側に回れます。

まとめ:AIを「止める」のではなく「任せられる」状態へ
AIマネジメントシステムは、AI活用にブレーキをかけるための仕組みではありません。どこで、誰が、どんなルールでAIを使っているかが分かっているからこそ、安心してアクセルを踏める。その状態をつくるための仕組みです。
「AIを管理できる会社」になるために、明日からできることを3つ挙げます。
- 社内のAI利用を棚卸しする:まずは部署ごとの利用ツールと入力データを一覧にする
- AI方針を一枚にまとめる:何に使ってよく、何を入力してはいけないか、困ったら誰に相談するかを決める
- 既存の仕組みに乗せる:ISMSやQMSを運用しているなら、その会議体・内部監査にAIの議題を加える
認証は、その延長線上にあるゴールの一つです。取引先からの要請、EU AI法の適用時期、国内ガイドラインの改定。外部環境の変化に振り回されないために、今のうちから「管理できる」体制を育てておきましょう。

AIMSの運用を支える「SMART AI WATCHER」
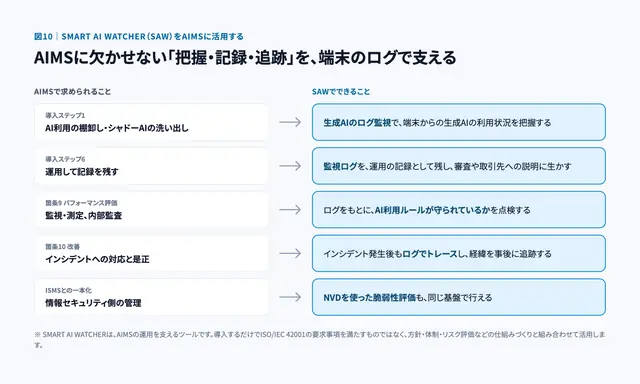
AIMSを回し続けるうえで、地味ながら欠かせないのが「把握・記録・追跡」です。弊社のエンドポイント統制製品「SMART AI WATCHER(SAW)」は、端末のログを通じてこの部分を支えます。
| AIMSで求められること | SAWでできること |
|---|---|
| AI利用の棚卸し・シャドーAIの洗い出し(導入ステップ1) | 生成AIのログ監視で、端末からの生成AIの利用状況を把握する |
| 運用して記録を残す(導入ステップ6) | 監視ログを運用の記録として残し、審査や取引先への説明に生かす |
| 監視・測定、内部監査(箇条9) | ログをもとに、AI利用ルールが守られているかを点検する |
| インシデントへの対応と是正(箇条10) | インシデント発生後もログでトレースし、経緯を事後に追跡する |
| ISMSとの一本化 | NVDを使った脆弱性評価も、同じ基盤で行える |
なお、SAWはAIMSの運用を支えるツールです。導入するだけでISO/IEC 42001の要求事項を満たすものではなく、方針・体制・リスク評価などの仕組みづくりと組み合わせて活用します。

参考資料
- ISO/IEC 42001に基づく実効性の高いAIマネジメント体制の確立(PwC Japan)
- AIマネジメントシステムの確立:説明責任を果たすための第三者認証の取得(PwC Japan)
- ISO 42001の解説(DQS)
- ISO/IEC 42001 認証事例:ナレッジクリエーションテクノロジー(DQS)
- ISO 42001 概要ガイド(LRQA)
- JIS Q 42001:2025 規格票プレビュー(日本規格協会)
- JIS案作成経過資料(ISO/IEC 42001の主な規定項目)(日本規格協会)
- 日本規格協会、AI影響評価と認証機関のJIS 2本を発行(innovaTopia)
- ISO/IEC 42001とは:AI認証の要件・費用・取得判断(Uravation)
- 日本のAI法の現状と今後の展望(Hakky Handbook)
- AI事業者ガイドライン第1.2版 解説セミナー(KPMG)
- AI事業者ガイドライン(第1.2版)とは(ISSOH)
- EU AI Act Digital Omnibus: The New High-Risk AI Deadlines(Secure Privacy)